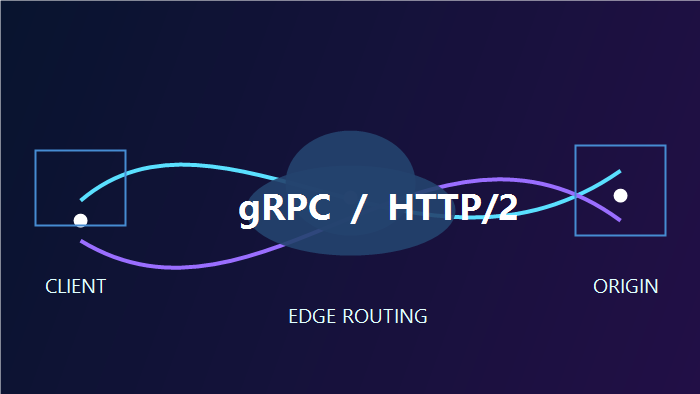
如果客户端通过 gRPC 调用后端 API,CloudFront 可以作为全球入口,把请求从边缘节点转发到 gRPC 源站。配置有几项硬要求:缓存行为必须允许 HTTP/2、允许 POST 请求并启用 gRPC,源站要支持 TLS 和 HTTP/2。CloudFront 只代理 gRPC 请求,不缓存 gRPC 响应,因此它更适合统一域名、TLS、安全策略和全球接入,不能靠缓存减少每次 RPC 的回源量。
CloudFront支持gRPC后,链路发生了什么
客户端先与 CloudFront 边缘节点建立 HTTPS/HTTP/2 连接,边缘节点再把请求转发给源站。源站可以是 Application Load Balancer、自建服务或其他可公开访问且支持 gRPC 的 HTTPS 端点。
gRPC 请求通常使用 POST,Content-Type 常见为 application/grpc。由于 RPC 响应不进入 CloudFront 缓存,每一次调用仍会到达源站。容量规划时要继续计算 ALB、容器、EC2、日志和后端依赖的负载。
团队可以沿用 CloudFront 的证书、WAF、访问控制和统一域名。不过,端到端延迟仍取决于边缘节点到源站的距离、源站处理时间和后端数据库调用。
配置前需要满足哪些条件
客户端必须使用HTTPS和HTTP/2
CloudFront 的 gRPC 支持面向 HTTP/2 请求。Viewer protocol policy 应设置为仅允许 HTTPS,或把 HTTP 重定向到 HTTPS。实际 gRPC 客户端一般直接使用 TLS 连接,不能把普通 HTTP/1.1 API 的测试方法照搬过来。
缓存行为需要允许POST
Allowed HTTP methods 要选择包含 GET, HEAD, OPTIONS, PUT, POST, PATCH, DELETE 的方法组,随后启用允许 gRPC 请求的选项。只允许 GET 和 HEAD 时,RPC 会在到达源站之前被拒绝。
放开全部方法会扩大攻击面。建议给 gRPC 路径建立单独的缓存行为,例如 /package.Service/*,再用 AWS WAF、鉴权和速率控制限制无效请求。
源站必须能处理TLS与HTTP/2
源站端口、证书域名和 Origin protocol policy 必须匹配。使用 ALB 时,需要确认监听器、目标组协议版本和健康检查均按实际 gRPC 服务设置。若源站证书过期、证书名称不匹配或 TLS 握手失败,CloudFront 可能返回网关类错误。
转发鉴权所需的请求信息
Bearer Token、自定义 metadata、租户标识或追踪 ID 通常放在请求头中。应通过 Origin request policy 把必要的头转发到源站,同时避免不加筛选地转发所有头。
CloudFront gRPC配置步骤
第一步:验证gRPC源站
先绕过 CloudFront,用 grpcurl 或业务客户端直接访问源站域名。验证指定方法调用、TLS 证书、认证信息和长连接稳定性。源站直连不通时,继续调整 CDN 只会让排查多一层变量。
第二步:创建或修改CloudFront源站
在分配中添加源站域名,使用 HTTPS 连接。按源站证书和监听端口设置 Origin protocol policy、HTTPS port 与 TLS 版本。使用 ALB 时,源站域名通常填写负载均衡器的 DNS 名称,或填写证书能够覆盖的自定义源站域名。
第三步:建立独立缓存行为
为 gRPC 路径配置 Path pattern,选择目标源站,并完成以下设置:
Viewer protocol policy 使用 Redirect HTTP to HTTPS 或 HTTPS only;
Allowed HTTP methods 选择包含 POST 的全部方法;
Viewer protocol versions 包含 HTTP/2;
打开 gRPC 请求支持;
选择只转发业务所需请求头的 Origin request policy。
gRPC 响应不会被缓存,TTL 不是排障重点。真正影响调用的是方法放行、HTTP/2、源站 TLS、请求头转发和超时。
第四步:添加WAF与访问控制
如果分配暴露在公网,建议限制异常请求频率,并根据业务情况加入 IP、地域或令牌校验。gRPC 使用二进制消息,传统只看 URL 和表单字段的规则未必能理解请求体语义。规则上线前可先使用 Count 模式观察,避免误拦合法 RPC。
第五步:从CloudFront域名验证
用生产客户端调用 CloudFront 域名,记录 DNS、TCP、TLS 和首个响应耗时,保存 gRPC status、HTTP 状态、x-amz-cf-id、源站请求 ID 与应用日志。还要测试客户端取消、服务端错误、连接空闲、重试、限流以及源站滚动发布。
常见错误怎么排查
返回403或方法不允许
确认请求命中了正确的缓存行为,Allowed HTTP methods 包含 POST,并且该行为已启用 gRPC。若关联了 WAF,还要查看请求是否被规则拦截。路径优先级配错,会让 gRPC 请求落到只允许 GET/HEAD 的默认行为。
返回502或TLS握手失败
检查源站证书、证书名称、端口和 Origin protocol policy。CloudFront 连接的是配置中的源站域名,证书必须对该主机名有效。ALB 后面的目标不健康时,也可能表现为网关错误,需要同时查看负载均衡器与应用日志。
客户端显示UNAVAILABLE
UNAVAILABLE 只能说明调用当时不可用,原因可能来自网络、CloudFront、负载均衡器或应用。把客户端时间戳、HTTP 状态、x-amz-cf-id、源站请求 ID 和应用日志对齐,比反复重试更容易定位问题。
Metadata到达源站后丢失
检查 Origin request policy 是否转发对应请求头,再确认 ALB、反向代理或服务网格没有删除它。鉴权头不应写入日志正文;排障时可以记录是否存在、哈希值或请求 ID,避免泄露令牌。
长时间调用被中断
逐层核对客户端 deadline、CloudFront 源站响应超时、ALB idle timeout、反向代理超时和应用自身 deadline。调整前先确定是哪一层关闭连接,避免把所有超时一起放大。
上线、监控与回滚
上线时可以先给测试域名或少量客户端使用新的 CloudFront 入口。观察错误率、p50/p95/p99 延迟、源站并发连接、目标健康状态和客户端重试次数。日志中保留可关联的请求 ID,不记录完整 Token 或敏感 metadata。
切流前保留原 gRPC 域名,必要时通过 DNS 或客户端配置切回旧入口;也可以恢复原缓存行为并等待 CloudFront 配置部署完成。DNS TTL、客户端连接复用和配置传播时间都会影响回滚速度。
常见问题
CloudFront会缓存gRPC响应吗?
不会。CloudFront 会代理 gRPC 请求,但不会缓存 gRPC 响应。每次 RPC 仍会到达源站。
CloudFront gRPC支持HTTP/1.1吗?
这项能力依赖 HTTP/2。客户端、缓存行为和源站链路都应按 gRPC over HTTP/2 验证。
可以继续使用原来的REST API吗?
可以。通常为 gRPC 路径配置独立缓存行为,其他路径继续按 REST、静态文件或下载业务的规则处理。
接入CloudFront后一定会降低延迟吗?
不能保证。请求仍需从边缘节点转发到源站。源站位置、处理时间、连接复用和后端依赖决定最终效果,应使用真实地区和真实调用模型压测。
gRPC-Web等同于原生gRPC吗?
不等同。浏览器通常使用 gRPC-Web,并可能需要代理或转换层。实施前应确认客户端协议和源站网关能力。
结论
CloudFront 接入 gRPC 的配置点不多,但任何一项不匹配都会让客户端只看到笼统的连接错误。先验证源站直连,再配置独立路径、POST、HTTP/2、gRPC 支持和必要请求头;上线时把 CloudFront、负载均衡器与应用日志用请求 ID 串起来。出现 403、502、UNAVAILABLE 或超时后,团队就能较快确认故障发生在哪一层。
CloudFlew 提供基于 AWS CloudFront 的 CDN 服务。如果计划为 API 或 gRPC 服务增加全球入口,可先整理客户端地区、调用方法、并发连接、消息大小和源站架构,再评估适用配置。实际支持范围与服务条件以购买页面和服务协议为准。
参考资料
1. AWS What's New:Amazon CloudFront announces support for gRPC workloads(2024-11-20)
2. AWS CloudFront Developer Guide:Use gRPC with CloudFront distributions
3. AWS CloudFront Developer Guide:Values that you specify when you create or update a distribution
4. AWS Elastic Load Balancing User Guide:Use gRPC with Application Load Balancer