

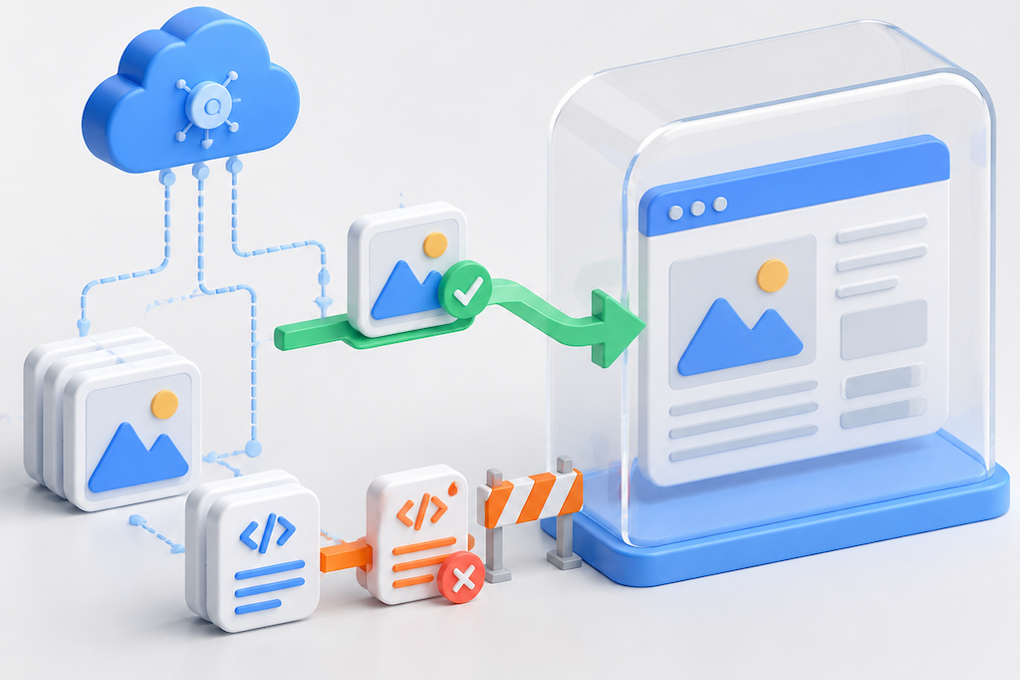
给页面加上 Cross-Origin-Embedder-Policy: require-corp 后,原来正常的 CDN 图片突然不显示,脚本也可能被浏览器阻止。资源地址直接打开能访问,甚至返回 200,仍不能证明它可以嵌入这个页面。
COEP 会改变页面加载跨源资源的条件。修复要同时查看页面策略、资源请求模式和资源响应许可。本文面向正在启用跨源隔离或接入相关浏览器能力的网站;示例需按实际站点调整,未在你的生产环境实测。
先区分三个响应头的职责
| 配置 | 主要检查对象 | 作用 |
|---|---|---|
| COEP | 页面或相关环境的响应 | 约束加载跨源资源的条件 |
| CORP | 被加载资源的响应 | 对 no-cors 请求声明允许的嵌入范围 |
| COOP | 顶层文档的响应 | 控制与其他窗口共享浏览上下文组的方式 |
常见的跨源隔离部署组合是安全上下文中的 COOP: same-origin 与 COEP: require-corp。隔离结果还受嵌入关系、权限策略及浏览器实现影响,不能只凭看到两个头就断言配置完成。[1][3]
CORS 则控制跨源请求的许可与响应访问。CORP 不能代替 CORS 授予 JavaScript 读取权限;COEP 也不会替你自动给 CDN 文件补上许可。
从失败请求确认是哪个条件没有满足
在开发者工具 Console 与 Network 中保留一次失败现场,记录页面 URL、资源完整 URL、报错名称、请求模式和最终响应头。注意资源是否发生重定向,以及最终域名与原地址是否一致。
对 require-corp 页面,跨源 no-cors 资源通常需要合适的 CORP 响应才能嵌入;采用 CORS 模式且成功通过 CORS 检查的请求,可以满足相应的加载条件。[1]
普通图片、经典脚本与模块脚本的默认请求行为不同。模块脚本原本就依赖 CORS,不能把所有资源都当成普通图片处理。若改用 crossorigin,还要检查资源是否依赖 Cookie,因为请求模式和凭证行为可能随之改变。
先用一个图片或一个脚本做对照,勿一次性给所有文件加头。另有 CSP、MIME、SRI 或混合内容错误时,应按浏览器指出的具体原因分别排查。
确认页面与资源实际收到的头
下面的 GET 请求保存响应头与正文,避免假定 HEAD 与 GET 完全一致:
curl -sS -D page-headers.txt -o page.html https://www.example.com/
curl -sS -D asset-headers.txt -o sample.png \
  https://static.example.net/images/sample.png
核对页面的 COEP、COOP,以及资源的 CORP、CORS 相关头。curl 不执行浏览器安全检查,下载成功只能证明该请求取得响应。浏览器的最终判定必须在真实页面中验证。
若怀疑 CDN 与源站规则不一致,可以在获准访问的条件下定向源站:
curl -sS --resolve static.example.net:443:203.0.113.10 \
  -D origin-headers.txt -o origin-sample.png \
  https://static.example.net/images/sample.png
示例 IP 是文档地址。--resolve 保持 URL 主机名用于 Host、TLS SNI 和证书校验。若源站仅开放给 CDN,使用批准的运维入口,勿向公网临时放开,也不要用 -k 跳过验证。
源站返回正确头、边缘没有时,检查 CDN 的响应头规则、规则优先级与缓存副本。响应头由 CDN 动态添加还是与对象一起缓存,取决于实际服务配置。不要假定源站改完后所有节点会立即更新。
公共资源可评估 CORP,需读取的请求走 CORS
对于确实允许任意站点嵌入的公共图片或其他适用资源,可评估在资源响应上添加:
Cross-Origin-Resource-Policy: cross-origin
它属于资源侧许可,不应加到所有敏感文件上。same-origin 限制为同源;same-site 允许同站范围,但“同站”不等于“公司拥有的所有域名”。网站与第三方 CDN 域名可能不是同站,不能盲选 same-site。[2]
若需要通过 CORS 加载,可在适用的图片或经典脚本上显式配置,例如:
<img src="https://static.example.net/images/sample.png"
     crossorigin="anonymous" alt="示例图片">
资源服务同时要返回允许页面来源的 CORS 响应。例如,完全公开、无跨域凭证依赖的资源可以根据业务条件使用:
Access-Control-Allow-Origin: *
crossorigin="anonymous" 不会向跨源资源发送凭证。对依赖 Cookie 的文件,它可能取得登录页或被拒绝。确有凭证需求时,应设计精确的允许来源与凭证策略,不能将通配来源当成凭证请求的修复。
如果动态返回指定来源,核对 Vary: Origin 与 CDN 缓存键是否正确配合,避免一个来源的响应被错误复用于另一个。服务端直接回显任何 Origin 也不是合格的访问控制。
可用带 Origin 的请求观察资源响应:
curl -sS -D - -o /dev/null \
  -H 'Origin: https://www.example.com' \
  https://static.example.net/images/sample.png
该命令不能代替浏览器执行 CORS。普通跨源资源请求也不一定产生 OPTIONS 预检。
credentialless 不是无需评估的替代选项
COEP 还有 credentialless 模式。对相关跨源 no-cors 请求,它通过省略凭证等机制改变加载条件,不能简单理解成“关闭安全检查”。切换前应核对目标浏览器支持、请求模式和业务对 Cookie 的依赖。[1]
需要登录态的图片、第三方组件或防盗链逻辑,可能因凭证行为改变而出问题。它也不会免除 CORS 模式请求原本需要满足的检查,更不会自动解决 CSP 或其他独立限制。
如果页面并不需要跨源隔离能力,应先确认启用 COEP 的业务目的;若产品确实依赖隔离,则需要整理完整资源清单,逐项解决依赖,不能长期靠随意放宽策略维持运行。
跨源隔离还要验证弹窗与嵌入场景
在需要隔离能力的页面控制台中检查:
window.isSecureContext
window.crossOriginIsolated
它们反映当前环境的状态。crossOriginIsolated 为 false 时,继续检查最终 COOP/COEP、嵌入限制及权限策略,不要只改静态资源头。即使隔离成功,具体 API 仍有各自的可用条件和浏览器支持要求。
COOP: same-origin 可能改变跨源弹窗与 opener 的关系。使用第三方登录、支付或通过窗口传递消息的流程,应专门测试,不能只确认首页图片恢复就上线。[3]
嵌入的 iframe 与 worker 也可能有额外条件,给顶层文档添加两个头并不保证整个应用已兼容。首次部署应选择可控路径和测试环境,避免全站直接覆盖。
按资源清单灰度,保留可回滚配置
修改前备份应用、Web 服务与 CDN 规则。先列出关键图片、脚本、字体、worker 和第三方嵌入,记录请求模式、来源、凭证需求及计划使用的许可。
小范围上线后至少验证:
新会话与原有标签页中的资源都正常加载,Console 没有对应阻止错误。
页面隔离状态与业务目标一致,必要 API 实际可用。
登录、支付、跨源弹窗与嵌入组件正常,没有为修复静态资源放开敏感内容。
CDN 与源站响应一致,浏览器和 Service Worker 没有继续提供旧页面。
需要刷新时,先对受影响对象精准处理,核对头部与正文都已更新。全站刷新可能增加回源负载,且无法清除用户本地缓存。
出现问题应恢复上一份已验证配置,并核对依赖隔离的功能是否需要同步回退或提供降级提示。移除 COEP 可能让相关能力不可用,不能仅以图片恢复判断回滚完整。
最终应能说明:哪个页面策略约束了哪个资源、该请求走什么模式,以及修复后的许可为什么合适。把这些关系记录在资源清单中,比给所有响应无差别添加安全头更可靠。
参考资料
资料核验日期:2026 年 10 月 23 日。配置示例需结合站点用途、浏览器支持与 CDN 规则调整。
